黑客用 ASOS 自己的 App 群发了一条推送:我们被黑了,快联系我
现在打开手机的通知栏,你对官方 App 发来的推送,信任度有多高?一家英国电商刚刚用真实案例把这个信任打碎了:通知确实是官方 App 发的,但发送通知的就是黑客。
一条比官方公告先到的「自白」
10 月 6 日,英国时尚电商 ASOS 的不少用户在手机上收到同一条推送:「ASOS HACKED。我们已完全控制 Snowflake 实例。与我们接触,否则我们就把数据泄露出去」,后面还挂着黑客的电报群链接(Recorded Future News)。推送走的是 ASOS 自家 App 的推送系统——攻击者控制了官方推送通道,用公司的喇叭替公司报了信。
同一天,ASOS 向伦敦证券交易所公告:通知由未授权第三方发出,可能有「基础个人信息」被访问(腾讯新闻)。事情在 24 小时后反转:10 月 7 日晚,攻击者把一批被窃数据样本发给 BBC,内容远超「基础信息」(BBC)。10 月 8 日,ASOS 向用户发出更新说明:黑客拿到的不止姓名、住址、电话、邮箱、客户编号和出生日期,还有每个人在网站上的搜索记录。
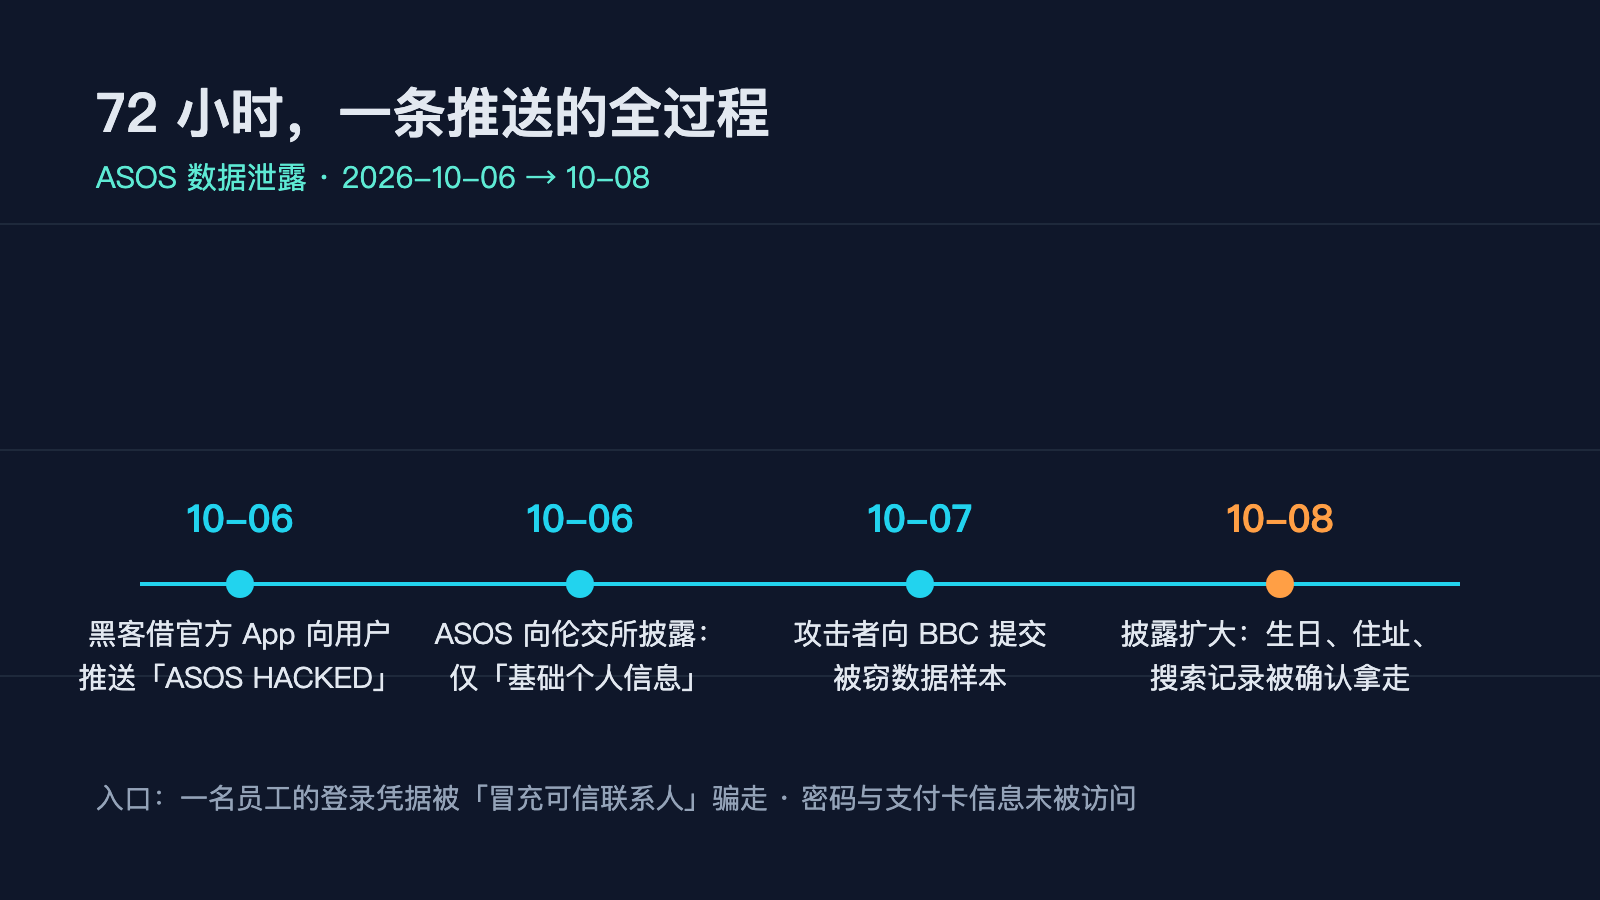
拿数据的链条不复杂:攻击者没有破解任何系统,而是「冒充可信联系人」骗走了一名员工的登录凭据,用这个账号进入 ASOS 用于客户沟通的第三方平台下载数据。被点名的云服务商 Snowflake 否认自家平台被入侵;ASOS 股价当天在伦交所跌超 10%。这家平台的客户规模是 1700 万。
密码没丢,为什么反而更危险
看到「数据泄露」,多数人第一反应是查密码。ASOS 的说明里专门写明:支付卡信息和账户密码均未被访问。但这次事件比密码泄露更难缠,难缠就难缠在搜索记录上。
密码可以改,搜索记录改不掉。你搜过什么、哪年开始注册、在找什么尺码、惦记着买什么,攻击者全有;一位英国用户发现,连「自己 2019 年就开始用 ASOS」这个事实都在数据里(BBC)。安全公司 Illumio 的高管特雷弗·迪尔林提醒:骗子会拿这些细节把自己包装得很真,再制造紧迫感,比如威胁「24 小时内不处理就锁定账户」(BBC)。
也就是说,下一波诈骗的弹药和这个 App 的登录密码毫无关系——它是几个月后的一通电话:对方能准确报出你的名字、注册手机号、搜过买过什么,一句「我是某某平台客服,你的订单有问题」就很难防。
三条判断规则,今天就能用
事件发生在海外电商,但它背后两个机制——官方渠道会被劫持、行为数据会变成诈骗弹药——和我们手机里的每一个 App 都有关。
其一,App 内通知不等于身份凭据。推送不管说「我们被黑了」还是「你的账户异常」,本质上都只是服务器下发的一条消息——服务器失守,通知就跟着失守。要核实任何事,自己手动打开官方 App 或官网,别点通知里带的链接。
其二,让你改密码的那一方才可疑。密码没被偷,却有条短信催你「立即验证账户并重置密码」,这就是钓鱼的标准开场。安全专家的建议说得更直白:对任何主动找上门、要你提供或修改密码的消息,都要高度怀疑(The Spec)。
其三,紧迫感是话术的指纹。「24 小时内」「马上扣费」「不处理就锁定」——正规流程从不用倒计时逼你做决定。遇到这种句子,先把手机放下十分钟,回来再判断。
密码泄露了可以改掉,搜索记录泄露了,改掉的是你接下一通陌生电话时的判断力。手机里的会员 App 只会越来越多,与其指望每家公司的服务器都守得住,不如记住这条:凡是主动找上门的通知,都不能当作身份证明。
收到一条「我们被黑了」的官方 App 推送,你会怎么做?选项 A:点进去看看说了什么;选项 B:手动打开官方 App 核实;选项 C:先删 App 保平安。
今天就聊到这。有收获点个「赞」,想接着看就点个关注。