官方账号发的广告,让你亲手把命令粘进终端:ClickFix 为什么杀毒软件拦不住
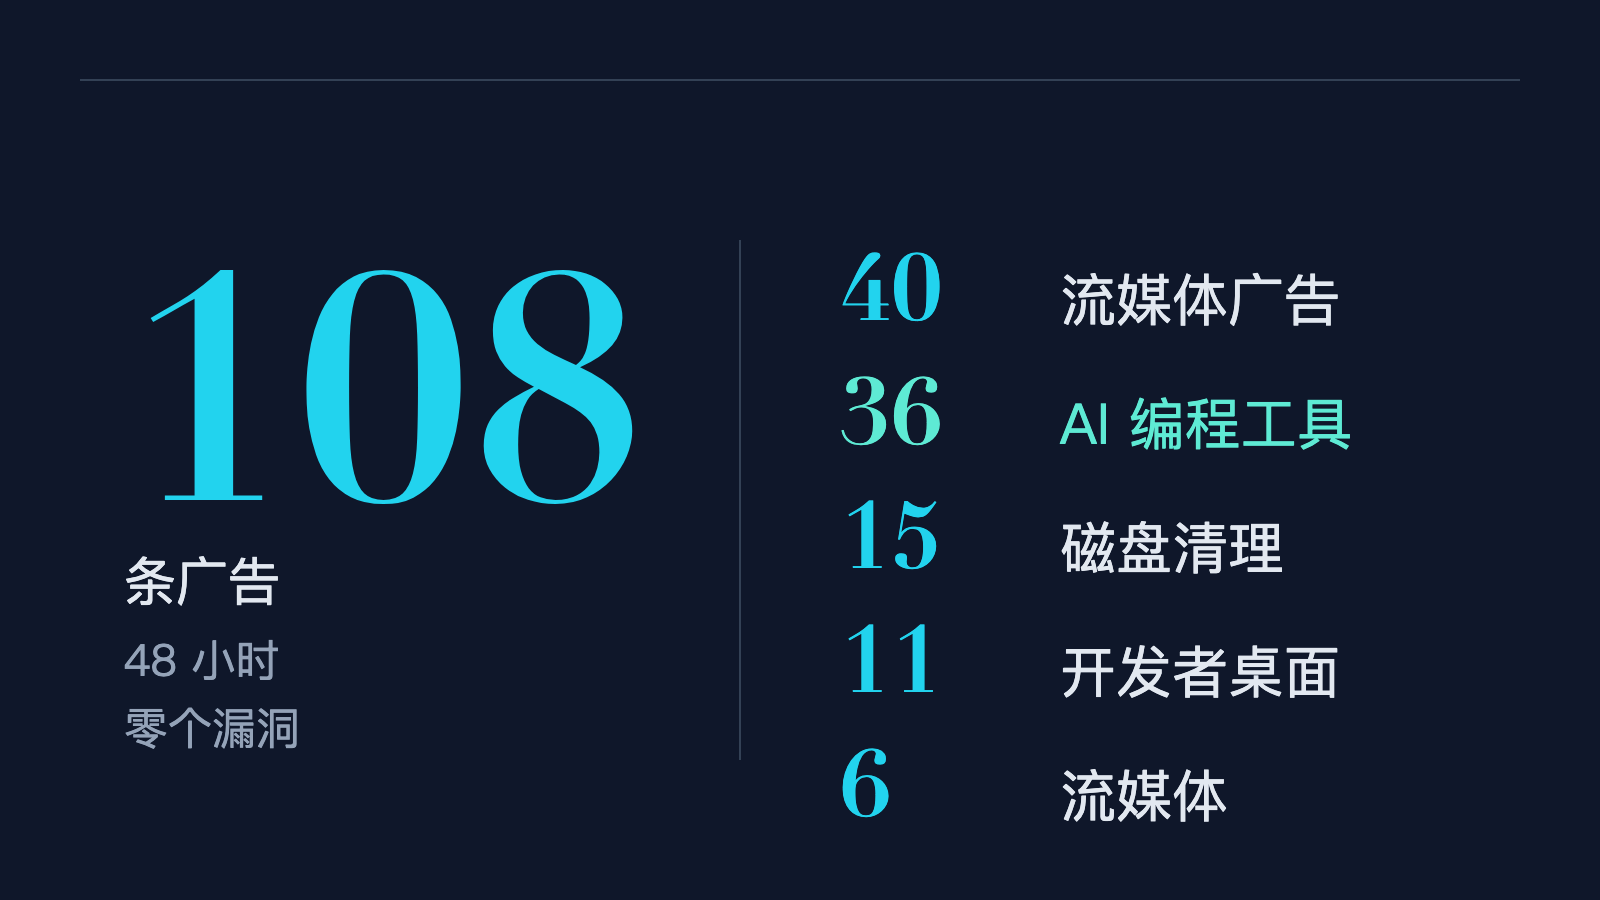
108 条广告,48 小时,零个漏洞。
上周最该花五分钟看一遍的安全事件:HBO Max 的官方 Reddit 账号 u/hbomax 被人劫持,在约两天里投放了 108 条广告。之所以把「零个漏洞」也算进来,是因为这起攻击从头到尾没有利用任何软件缺陷——它骗的是人,是骗你亲手把一段命令粘进终端。
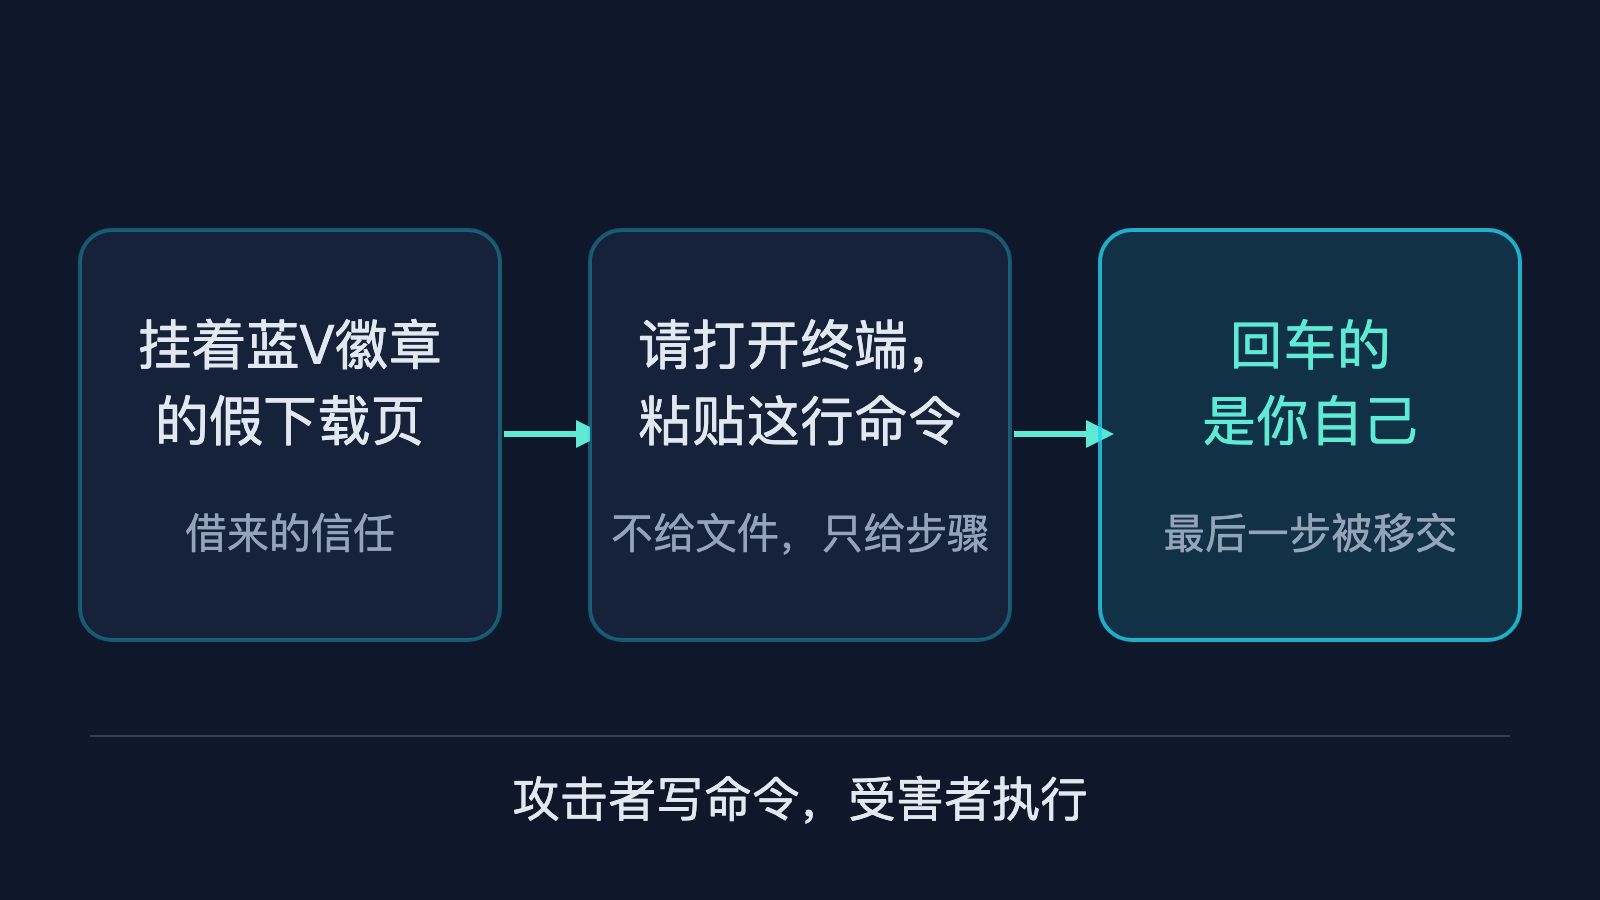
一枚蓝V徽章,换来的两天
最先发现不对的是一个 Reddit 用户:他在 r/cybersecurity 板块发帖,说自己刷到一条 HBO Max 的广告,在推一款 macOS 版 HBO Max 桌面应用——而这款应用不存在。
广告来自认证账号 u/hbomax,就是那个蓝V徽章。SOCRadar 的 CISO Ensar Seker 在给 SC Media 的评论里说:随机账号发来的恶意广告,第一眼就会让人起疑;但一条挂在 HBO Max 认证账号下面的广告,天然带着合法性。攻击者劫持了一个可信的品牌身份,就把那份信任一并继承了。
108 条广告被拆成五组,指向五个域名:40 条讲流媒体、36 条伪装成 AI 与开发者工具、15 条扮成 macOS 磁盘清理、11 条是开发者桌面软件、剩下 6 条继续贴着流媒体推。数字来自 Hudson Rock 与 ADAMnetworks 的联合追踪,整个操作被命名为 PasteSwitch。那 36 条蹭 OpenAI Codex 名字的,先记住,后面要回来说它。
ClickFix:把最后一脚交给你自己
点开广告,是一个做得很像的仿冒落地页。它不会自动下载任何东西,它告诉你:请打开终端,粘贴下面这行命令。
这就是 ClickFix。外衣通常是「修复一个报错」「完成人机验证」「安装某款软件」——你大概会想,一个网页凭什么让我开终端?因为最后一脚,本来就得你自己踩。
这个名字起得很准:ClickFix 的核心,是把「执行恶意代码」这个动作从攻击者手里移交给受害者。文件不是你下载的,程序也不是系统自己跑的,是你亲手从网页上复制、粘贴、回车。浏览器拦得住偷偷下载,终端拦不住你主动粘贴——那是你在运行你自己系统里的工具。
这个模式还在换皮。Zscaler 7 月报告过一起用 Claude 安装包做诱饵的同款攻击(研究者叫它 ClaudeFix),Cato Networks 上个月报告了 Codex 主题的另一起。
按下回车之后
macOS 这边,粘进去的命令用 curl 和 zsh 拉一段脚本,命令做了 Base64 混淆,肉眼很难一眼看出在干什么。MacSync 这类窃密木马会打包走登录密码、浏览器凭据和 cookie、Telegram 会话、Apple 备忘录、钥匙串密码和终端历史,先堆进 /tmp/osalogging.zip,再分片传出去。另有三个仿冒 Ledger、Trezor、Exodus 的钱包应用,专门等你输入那 12 或 24 个单词的助记词。
Windows 那边是另一条链:mshta 拉一个 MP3/HTA 复合文件,建计划任务,启动 32 位 PowerShell,先关掉系统的反恶意软件扫描接口(AMSI),再在内存里加载 Amatera 窃密木马,几乎不落地成文件。剪贴板劫持器更阴:你复制一个收款地址,它悄悄换成攻击者的。
为什么杀毒软件不好拦
两点。一是它跑的全是系统自带的东西——curl、zsh、PowerShell、mshta 每一个都是正当工具,恶意软件不必自带可执行文件,也就没有一堆特征码等着被杀。二是它会挑人:广告系统看访客的设备信号决定给谁看什么,适合下手的看到假下载页,不适合的看到空白页,自动化扫描器很难稳定地看到恶意内容。
「36 条 AI 编程工具广告」的真正意思
攻击者的诱饵清单,本质上是一份「这段时间大家在搜什么」的清单:那 40 条吃的是品牌认知,那 36 条吃的是当下最热的搜索词——AI 编程工具、代码助手。
这意味着一件事:越是技术用户,越容易成为目标。伪装成 AI 工具和开发者软件的引诱,瞄准的恰恰是每天都要试新工具、习惯复制命令行的那批人——他们本该是最警觉的一群,同时也是最常做「复制—粘贴—执行」这个动作的一群。
另外,认证徽章和保护提示都得往下调一档预期——终端侧也是,macOS Tahoe 26.4 之后确实会在你往终端粘贴文本时给个提醒,但这个提示并非对所有用户都出现,不能当成唯一防线。
现在能做的
往终端或运行框里粘贴任何从网页上复制的命令之前,先问一句「这一步为什么是我在做」——正常的软件安装流程,不需要你开终端。
装软件走官网或正规商店,别用广告位里的链接,哪怕它挂着认证徽章。如果这两天你点开过 hbomaxx.app、codex-craft.com 这类站点,把浏览器里存的密码换掉,加密钱包的助记词也迁到新地址上。
防线守到最后,一直是你自己的手。
你现在装一个新软件,最常走哪条路?
A. 只去官网或应用商店,从不点搜索结果里带「广告」标的链接
B. 会点搜索结果第一条,但只在自己认得出的域名上停手
C. 装之前先看教程,让粘命令就粘
看完了?点个「赞」让我知道;还没关注的,点个关注就是最大的支持。