Chrome 几小时就补上了,你的 Slack 还要敞开一个月
看到「浏览器爆出在野漏洞」这类新闻,很多人的第一反应是换个浏览器:Edge、Brave、Opera、Vivaldi,总有一款是安全的吧。这次这招彻底失效——编号 CVE-2026-85046 的漏洞影响所有 Chromium 内核浏览器。换句话说,除了 Firefox 和 Safari,你叫得出名字的浏览器几乎全部中招,而且想换个「壳」也躲不掉。
发生了什么:12 个漏洞打包修复,「第 6 个」最扎眼
9 月 3 日,Google 推送 Chrome 稳定版更新(Windows/Mac 版本号 152.0.7977.82/.83),一口气修复 12 个漏洞。其中最扎眼的是 CVE-2026-85046:Chrome 的 JavaScript 引擎 V8 存在类型混淆缺陷,CVSS 评分 8.8,攻击者用一个特制网页就能在浏览器沙箱内执行任意代码。Google 在公告里罕见地写明:「已知该漏洞的利用代码出现在野外。」
第二天,美国网络安全机构 CISA 把它加进「已知被利用漏洞」目录,给联邦机构的修复死线是 9 月 18 日。漏洞由安全研究员 Salvatore Gulizia 于 8 月 4 日报告,拿到 Google 1000 美元赏金——对比它的杀伤力,这笔钱显得相当寒酸。
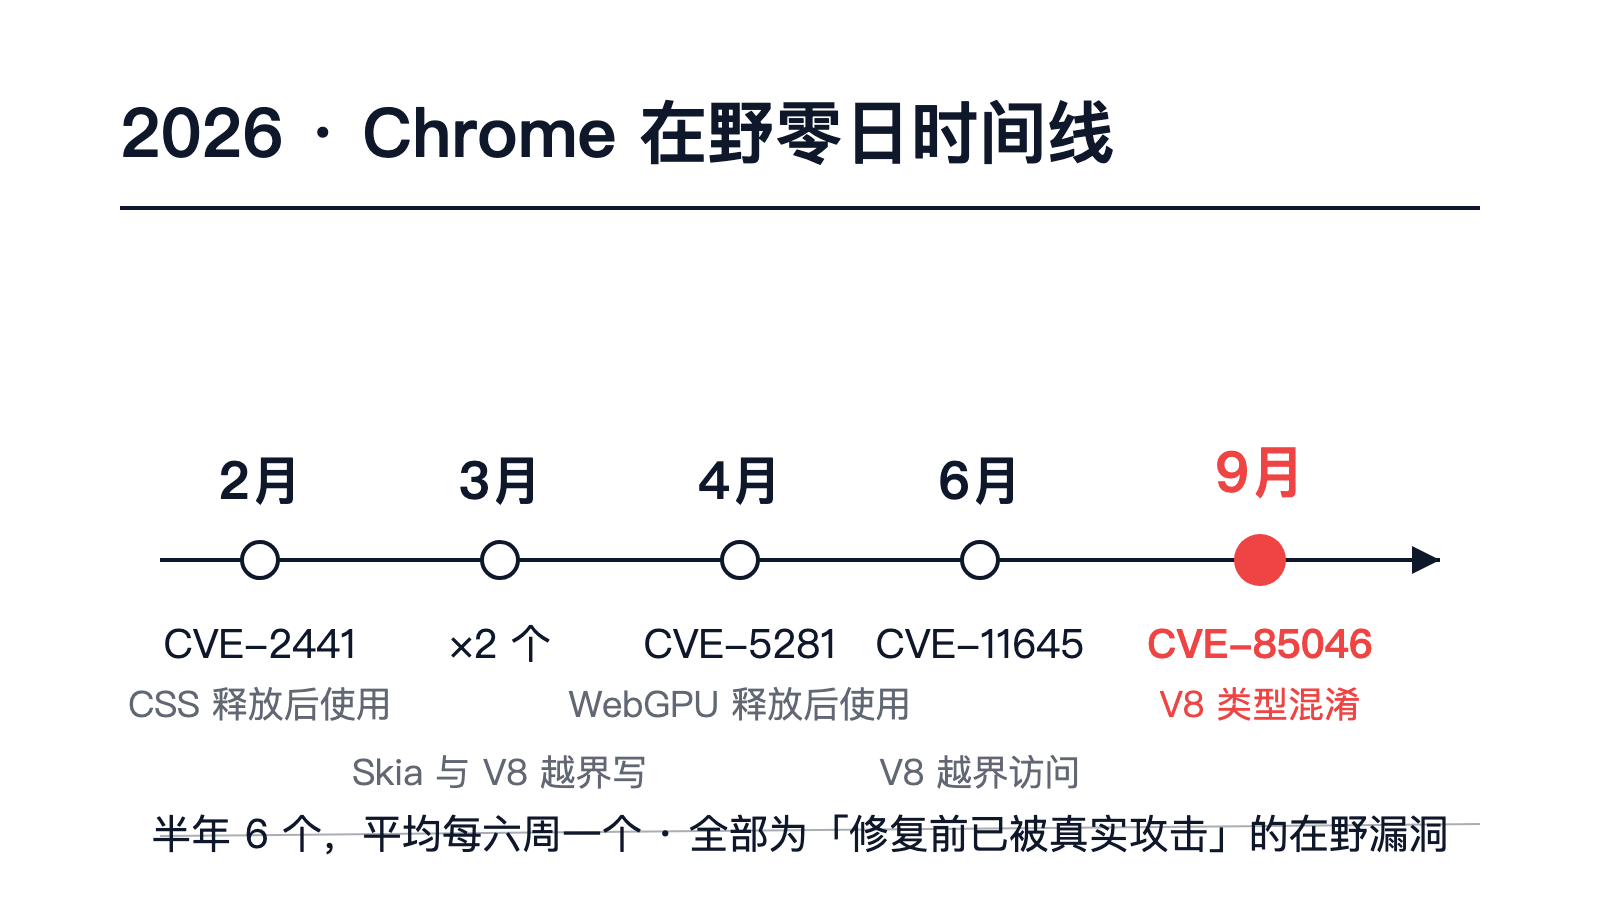
还有个背景数字值得记住:这是 2026 年第 6 个修复前就已被用于真实攻击的 Chrome 零日漏洞。2 月一个,3 月两个,4 月一个,6 月一个,9 月这个——平均每六周一个,这已经是常态而非意外。
「打开一个网页」就够了
这类漏洞真正让人不安的是攻击成本:不需要你点文件、装插件、同意任何弹窗。V8 是 JavaScript 引擎,而网页天然要跑 JavaScript——访问一个页面,恶意代码就已经在你的浏览器进程里运行了。
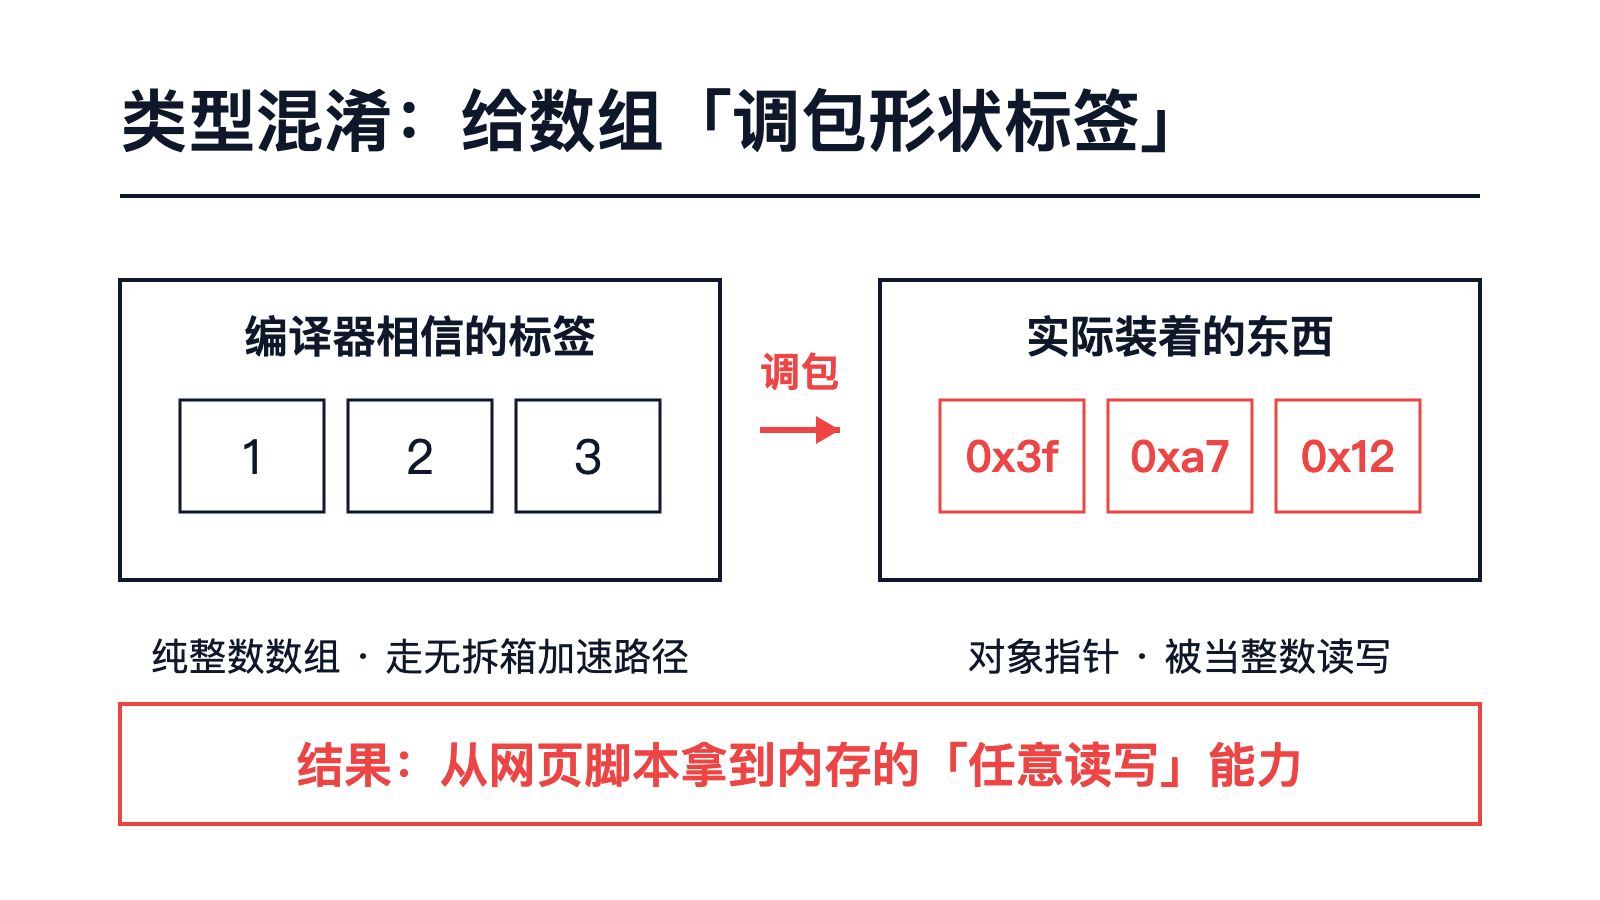
类型混淆的原理一句话能讲清:V8 给每个数组贴一张「形状标签」,编译器按标签选加速路径;攻击者骗编译器把标签调包,让「纯整数数组」实际装着对象指针,编译器把指针当整数读写——攻击者就从网页脚本手里拿到了内存的任意读写能力。
报告者 Gulizia 的复现思路也正是如此,而且他特别指出这个 bug 同时存在于 V8 的两套编译器(Maglev 和 TurboFan)里。
需要说明的是,拿到浏览器沙箱内的代码执行只是第一步,要真正碰到操作系统还需配合一个独立的沙箱逃逸漏洞——这种「两段式」组合正是近年商业间谍软件级别的标准攻击架构。好消息是沙箱这道 2008 年以来设计的防线至今仍然成立;坏消息是它每年都在被打穿若干次。
真正的问题:Chrome 用小时,长尾用月
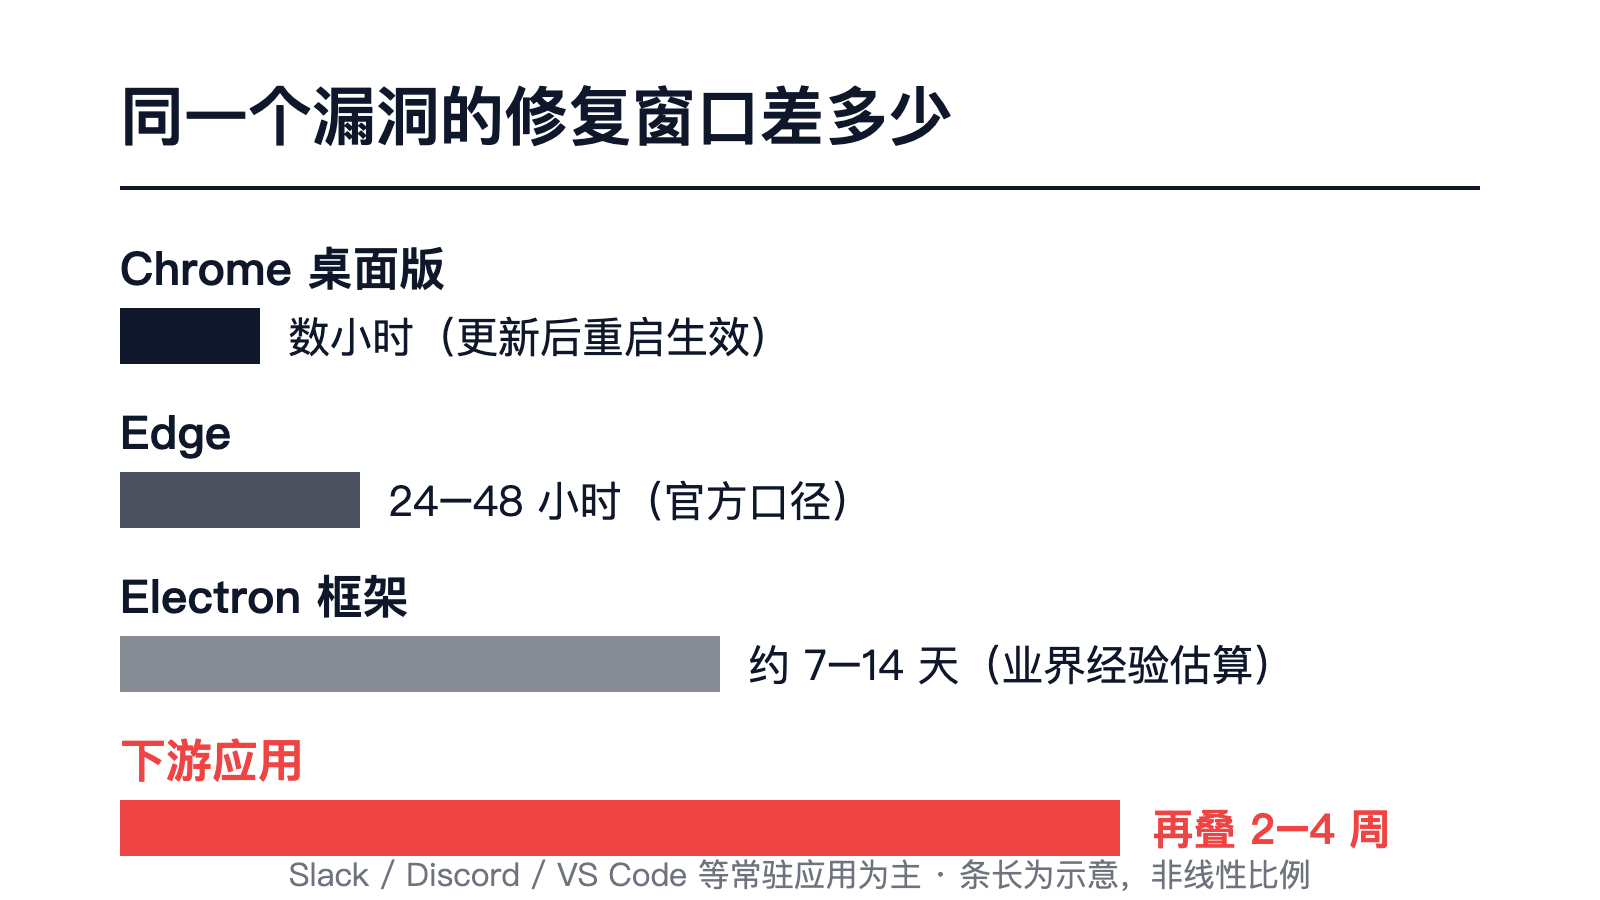
如果故事到此为止,倒也不必太焦虑——Chrome 的自动更新是全行业最快的补丁通道,桌面版针对这类「路过的网页」式攻击的窗口几小时内就会关闭,Edge 官方口径也是 24 到 48 小时跟进。
但 Chromium 不只是浏览器。Slack、Discord、VS Code、1Password、Notion、Figma 桌面版——每一个 Electron 应用都内嵌了一份自己的 Chromium 快照,各自带着自己的发布节奏。按业界的经验估算(top10.dev 编辑部数字),Electron 跟进上游安全修复的中位延迟约 7–14 天,下游应用再叠加 2–4 周。Duo Security 今年早些时候的调查更扎眼:企业部署的 Electron 应用中,41% 的 Chromium 版本落后稳定版超过 90 天(口径为企业侧盘点,个人用户通常更新更勤,但方向是一样的)。
同样一个漏洞,对 Chrome 是「几个小时的风险」,对你的 Slack 可能是「一整个月的窗口」。这就是 Hacker News 上 733 分热度真正在讨论的结构性问题:Chromium 的沙箱是网页与操作系统之间那道唯一的墙,而这道墙的副本散落在几千个应用里,每一份的维护水平都不一样。
你现在能做的三件事
- 立刻重启浏览器。 Chrome 的补丁是后台静默下载的,不重启就还在跑旧的二进制——「开了自动更新」不等于「已经打上补丁」。
- 核对版本号。 地址栏输入 chrome://settings/help,Windows/Mac 需要不低于 152.0.7977.82/.83。Edge、Brave、Opera 用户各自查一遍,别赌「应该也修了」。
- 对常驻的 Electron 应用手动触发一次更新检查,尤其是 Slack、Discord 这类挂着工作会话的——它们往往不会跟着系统更新走。
一句话总结这件事:你以为桌面上装的是十几个应用,其实是十几个缩小版的 Chrome,各自带着自己的更新日程表——而攻击者只需要其中一份偷懒。
今晚就把第一件事做了:重启一次你的浏览器。
参考来源
- Chrome 官方稳定版更新说明(2026-09-03,12 个安全修复、152.0.7977.82/.83、CVE-2026-85046、Salvatore Gulizia (Serotav) 于 2026-08-04 报告、1000 美元赏金、「Google is aware that an exploit ... exists in the wild」,经 releases.sh 全文收录) — https://releases.sh/release/rel_6Wvet9FGOgeRTmeDMA1Gg-12-security-fixes-v8-type-confusion-exploited-in-the-wild
- SQ Magazine《Google Fixes 12 Chrome Flaws: Urgent Update Released》(CVSS 8.8、V8 PACKED_ELEMENTS/PACKED_SMI_ELEMENTS 类型混淆、Maglev 与 TurboFan 均存在、2026 年第 6 个在野零日及五个前序编号) — https://sqmagazine.co.uk/google-chrome-12-vulnerabilities-patched/
- top10.dev《Chromium sandbox RCE is being exploited in the wild — patch today》(Electron 中位延迟 7–14 天、下游应用再叠加 2–4 周、Duo Security 调查 41% 企业 Electron 应用 Chromium 落后稳定版超 90 天) — https://top10.dev/story/chromium-sandbox-rce-is-being-exploited-in-the-wild-patch-today-1762
- Cyber Security News《CISA Warns of Chromium Type Confusion 0-Day Vulnerability Actively Exploited in Attacks》(CISA KEV 收录、CWE-843、受影响浏览器范围) — https://cybersecuritynews.com/chromium-type-confusion-0-day-vulnerability/
- DIESEC《Chrome Zero-Day Vulnerability Exploited Before the Patch》(CISA 于 2026-09-04 收录、联邦机构修复死线 2026-09-18、8 月 4 日报送) — https://diesec.com/2026/09/chrome-zero-day-vulnerability-cve-2026-85046