OpenCode 被黑:黑客不偷代码不卖号,专拿你的 Key 去训自己的模型
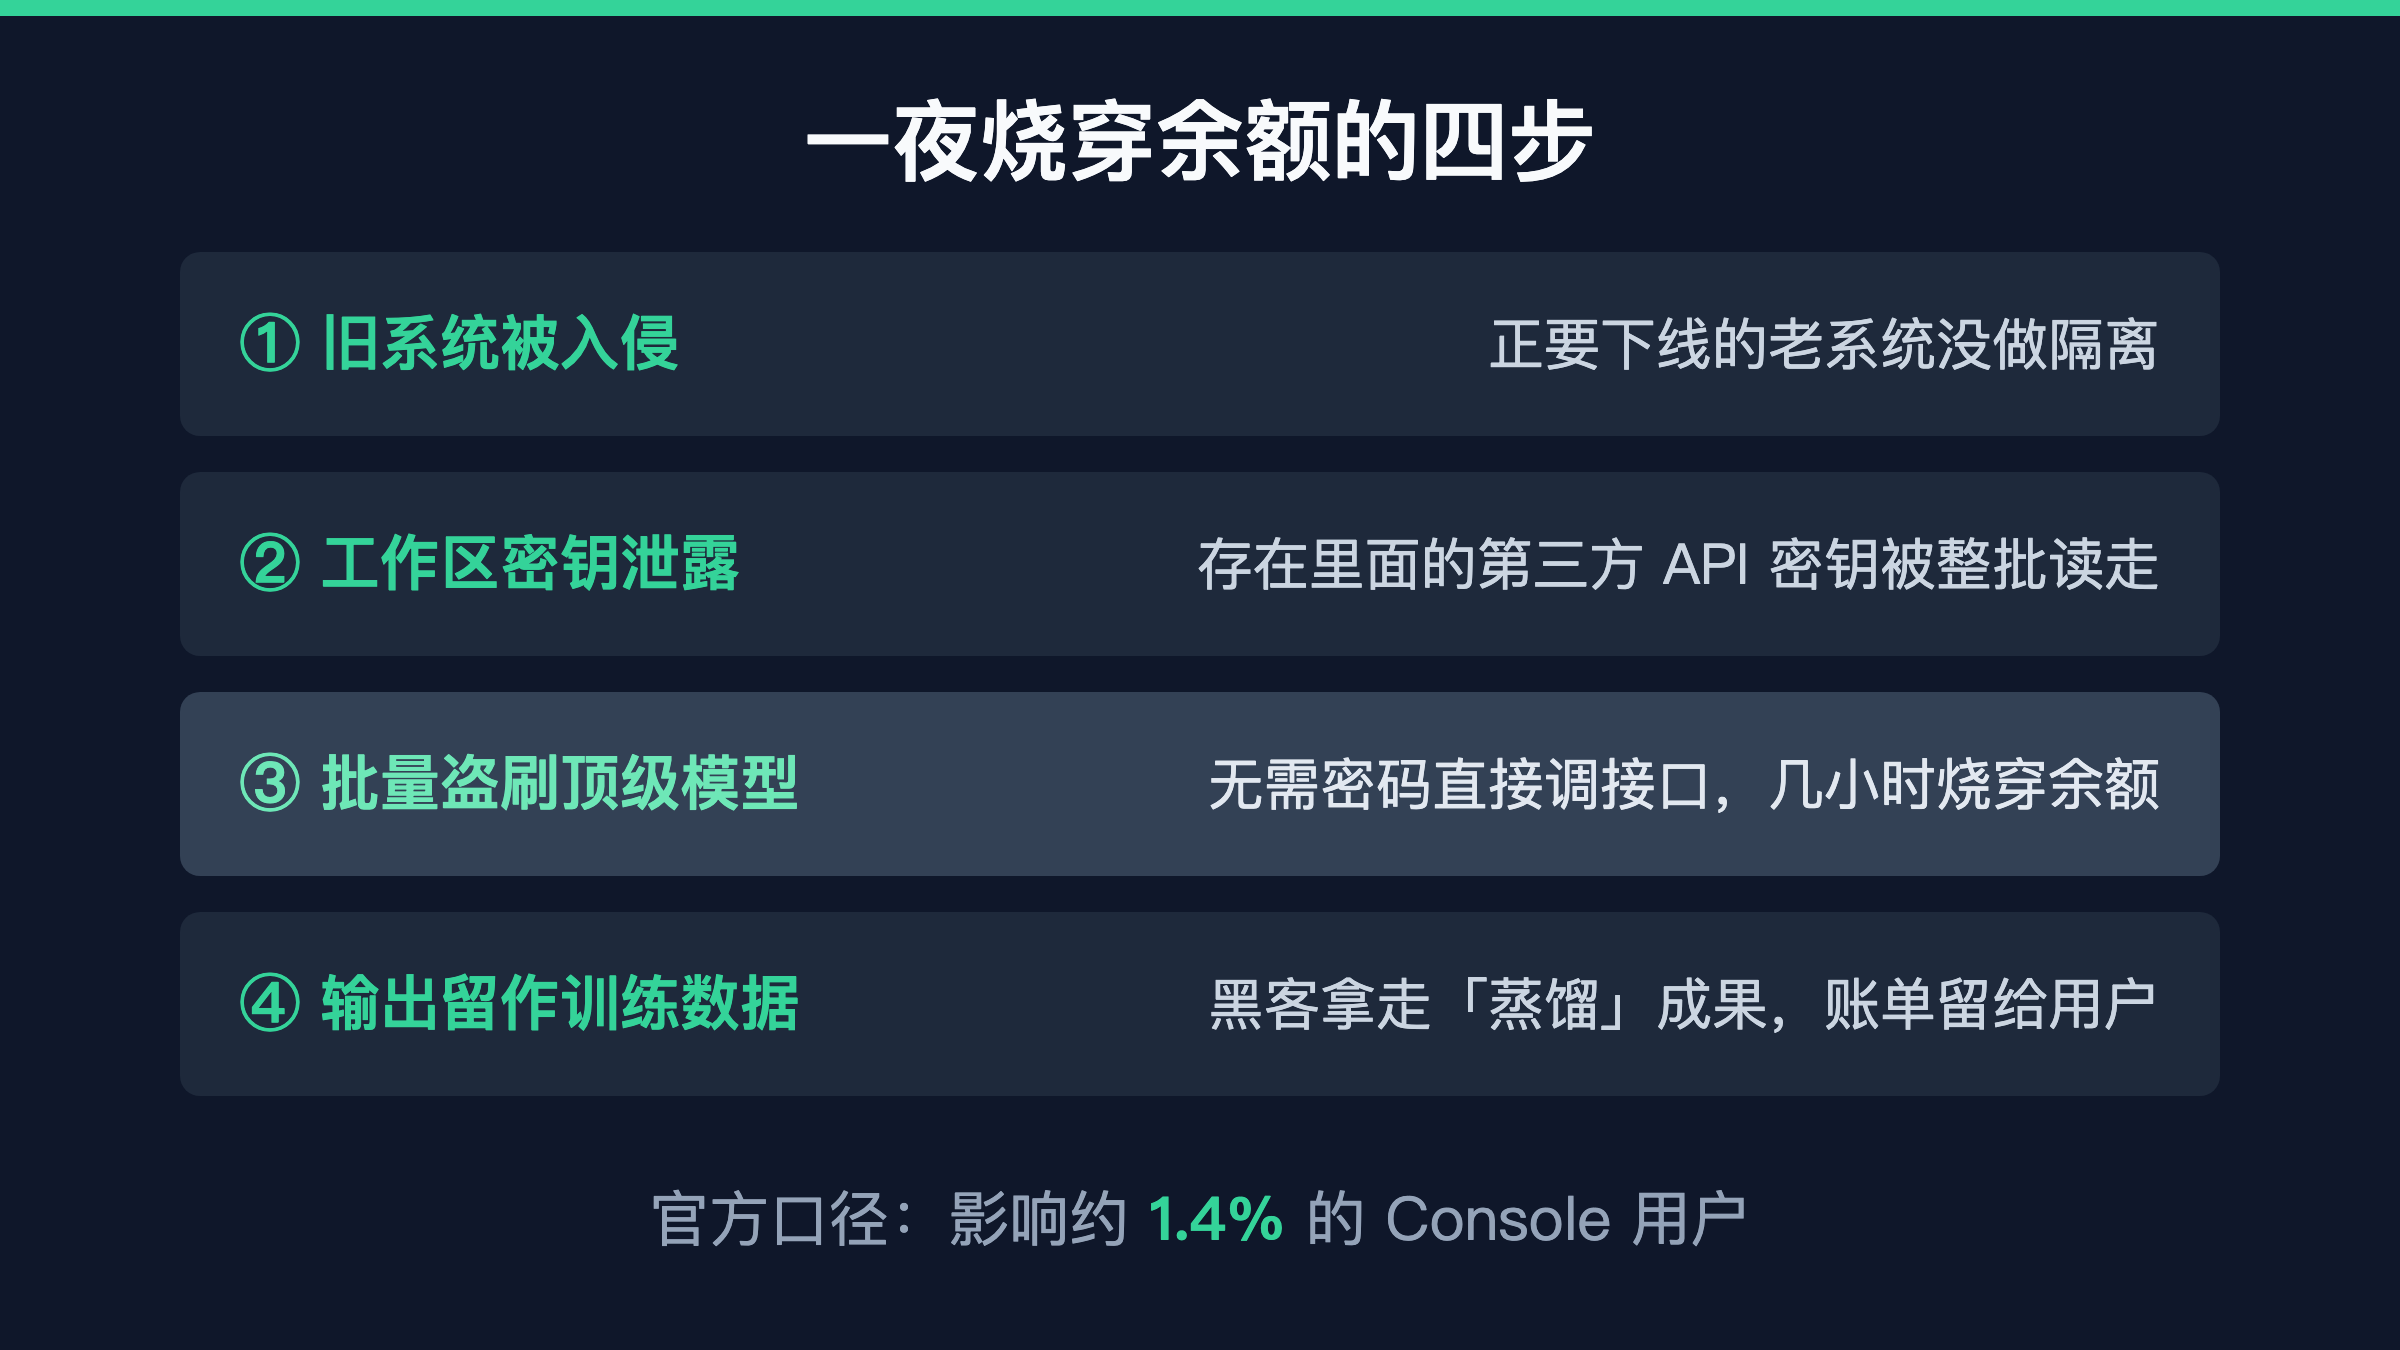
最近用 AI 编程工具 OpenCode 的开发者,不少人度过了一个魔幻的早晨:人还在睡觉,自己 OpenAI、Anthropic、谷歌账号里的余额,却被成吨的调用请求刷到归零,有的账户甚至被触发了自动充值。OpenCode 官方很快承认:这是一起与「大规模蒸馏攻击」相关的安全泄露事件,影响了约 1.4% 的 Console 用户。
一觉醒来,余额被刷穿了
苦主晒出的账单,数字都不小。有人在 X 上贴图,自己的 OpenAI 和 Anthropic 密钥一夜之间分别被刷掉 281 美元和 168 美元,合计超过 400 美元;更惨的一位直接被刷走 1700 美元,还有人背上了 700 美元起步的 OpenAI 账单。这些密钥平时只存在 OpenCode 的工作区里,别处没动过,出事时间却高度一致。
最讽刺的是,OpenCode 联合创始人 Dax Raad 自己也没躲过去,他在 X 上吐槽连个人账号都在挨打,当晚的约会只能取消。OpenCode 的安抚方式很直接:给受影响用户挨个发了邮件,没收到邮件的就没事——出事的都是把 OpenAI、Anthropic、Gemini 这些外部密钥关联进工作区的那批用户。
有苦主回忆,最早收到的其实是 OpenAI 和 Anthropic 的异常流量预警,之后才等来 OpenCode 的风险通知——厂商风控比工具方先一步发现不对劲。出事当晚,OpenCode 的 Discord 里涌入大量机器人注册,社区里刷屏的是同一句话:快去换 Key。
漏洞藏在一套正要下线的旧系统里
先交代下 OpenCode 是什么。它是一款开源的 AI 编程智能体,模式叫「自带钥匙」:开发者把在各大模型厂商充值的 API 密钥粘进工作区,工具替你去调用大模型写代码、改 bug,花的每一分钱都记在用户自己的账上。方便是真方便,代价是等于把一串万能取款码交给第三方保管。
按官方发给用户的邮件,这次被攻破的是一套正在走下线流程的旧系统,隔离没做彻底,攻击者从这里摸到了存在工作区里的第三方密钥。拿到密钥,不需要密码、不需要登录后台,黑客批量发起大规模调用,短短几个小时就能把余额烧穿。官方对事件的定性是「蒸馏攻击」——媒体分析,顶级模型的高质量输出正是训练小模型的燃料,正规渠道买 API 一掷千金还处处触发风控,借上千个真实开发者的 Key 白嫖,就成了黑产的省钱路子。
改密码没用,旧 Key 必须作废
中招用户最要紧的动作,是去 OpenAI、Anthropic、谷歌的控制台吊销并重配密钥。只在 OpenCode 里删掉配置、关掉程序,流出去的凭据不会自动失效;改登录密码也代替不了吊销 API Key。Anthropic 那边已经动手,把疑似泄露的 Claude 密钥全部强制注销了一遍。
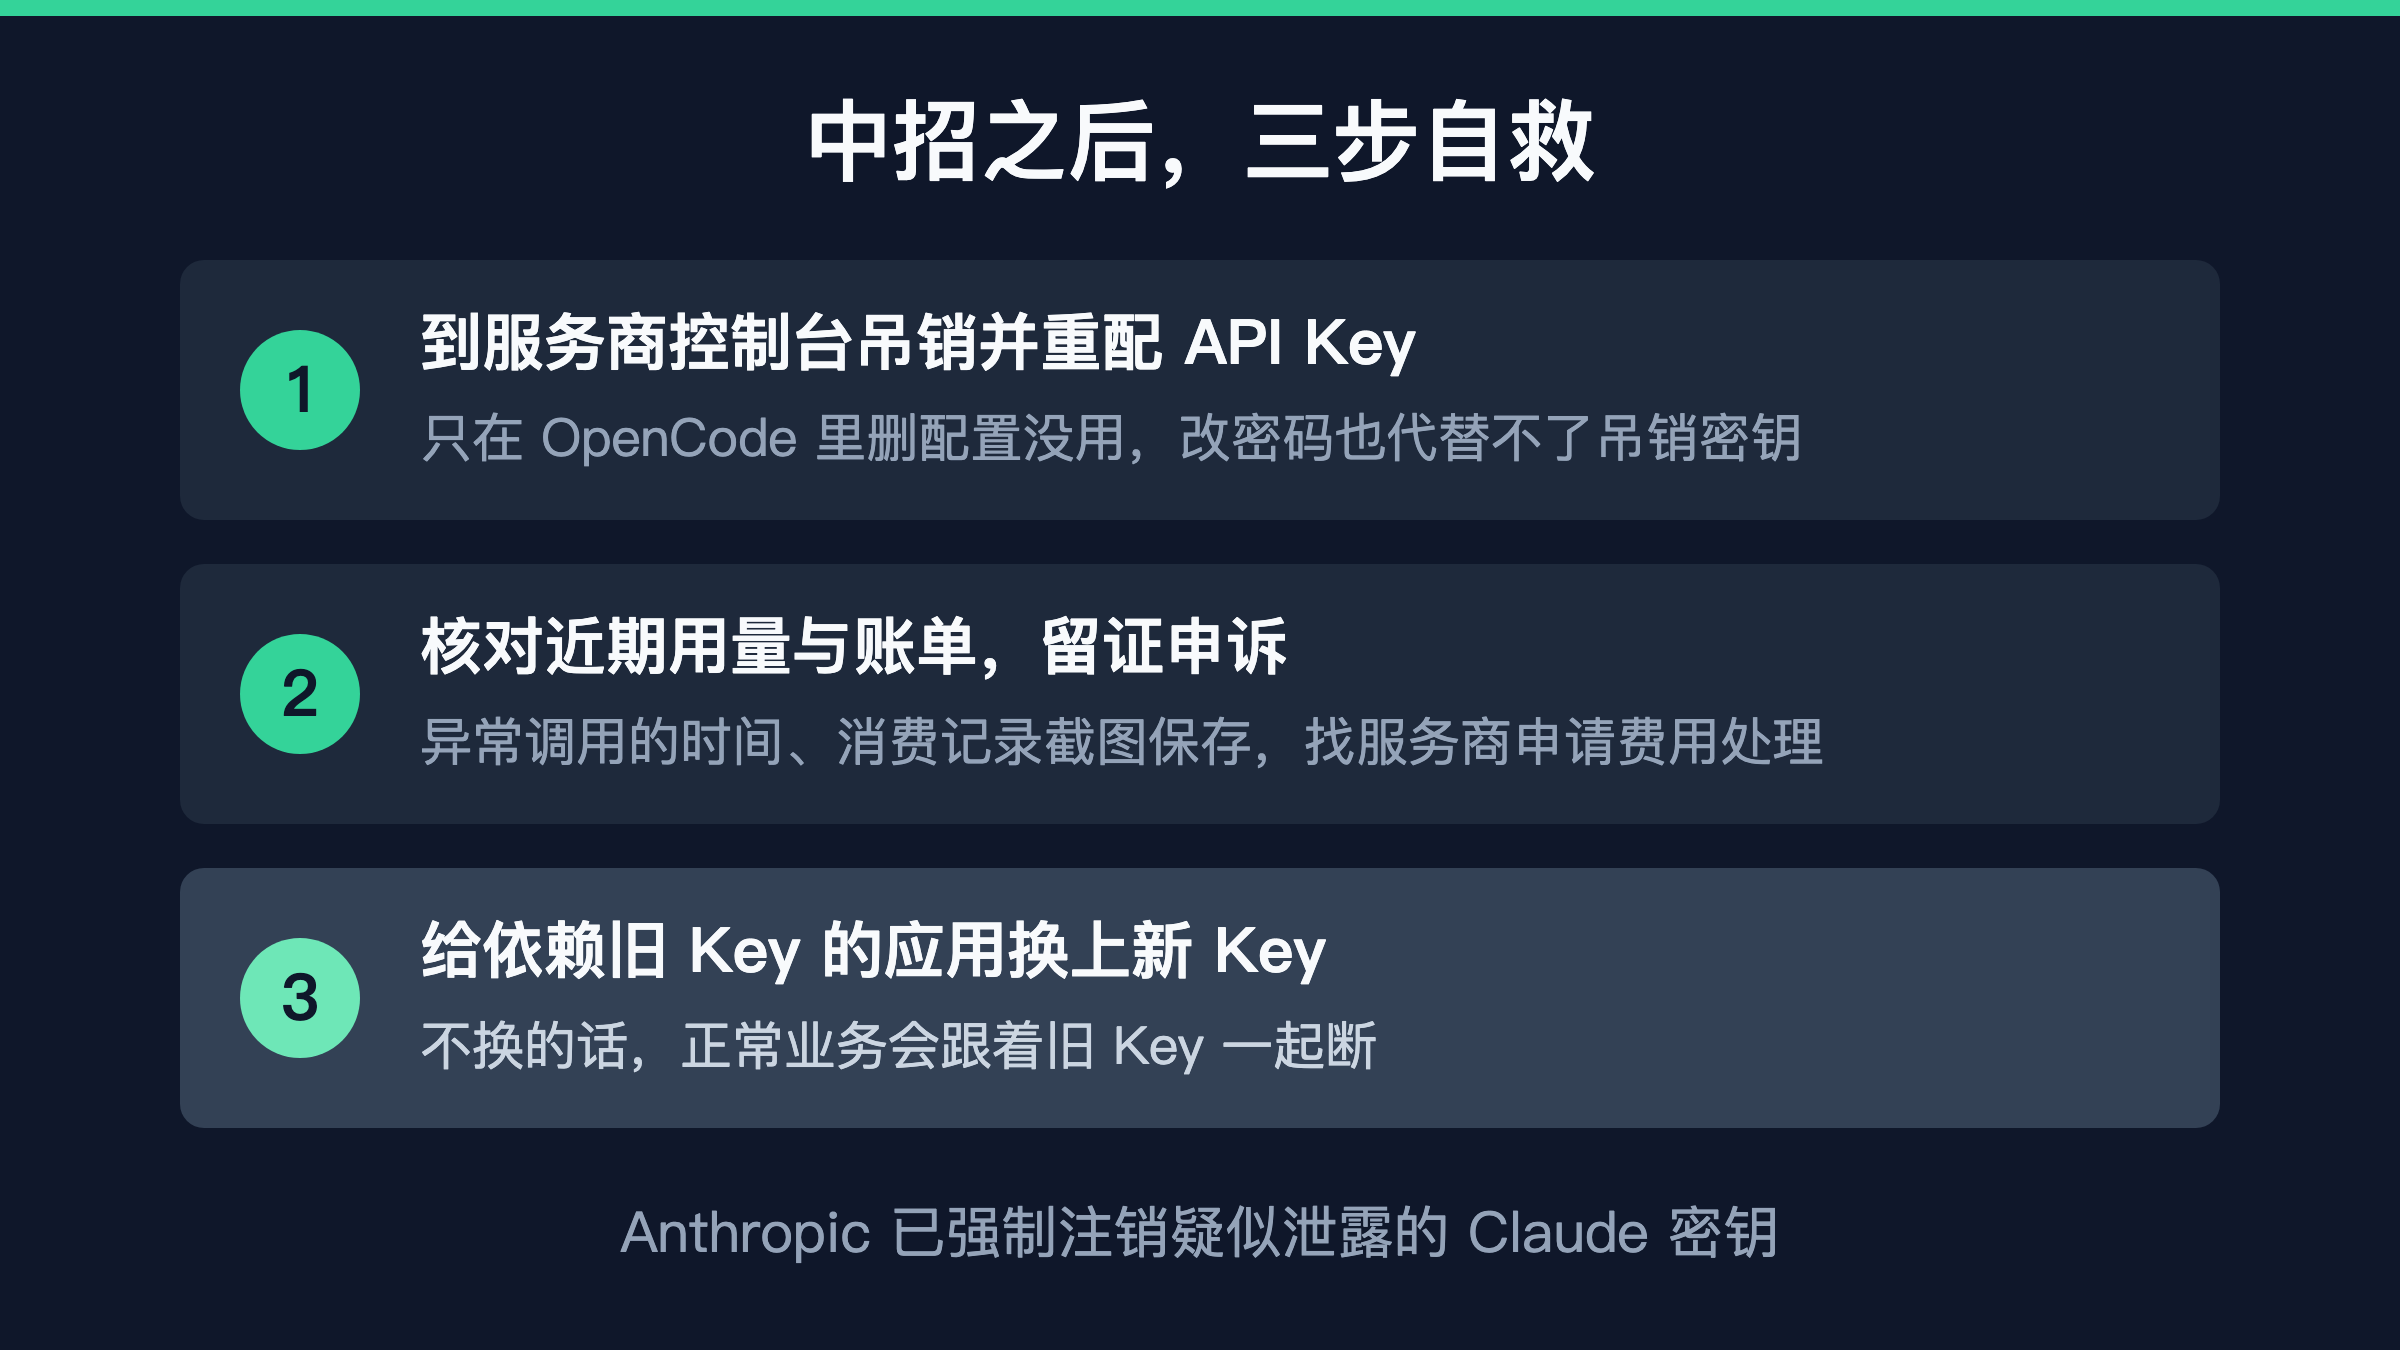
下一步是核对近期的用量和账单,把异常调用的时间、消费记录截图留证,向服务商申请调查和费用处理;还在依赖旧密钥的应用要同步换上新 Key,不然正常业务会跟着断。回头看,这次泄露的比例不算大,但教训够硬:API 密钥就是开发者的第二张身份证,别随手交给任何一个「方便」的控制台。
看完了?点个「赞」让我知道;还没关注的,点个关注就是最大的支持。