打开一个 PDF 就中招:苹果 9 月 28 日修的这个洞,触发方法 10 月 1 日已公开
你收到一份 PDF 的那一刻,可能什么都没点。聊天工具先给它生成一张预览图——就是这张预览,让系统提前开始解析文件。苹果 9 月 28 日紧急修掉的那个漏洞,入口恰恰在这里。
时间线:补丁、目录、公开代码
9 月 28 日,苹果一次性发布 iOS 26.7.1、iPadOS 26.7.1、macOS Tahoe 26.7.1 和 macOS Sequoia 15.8.1,修复编号 CVE-2026-86950 的越界写入漏洞(苹果官方安全公告)。公告里有两句话值得连读:处理恶意构造的文件,可能导致任意代码执行;以及苹果「知悉一份报告,该问题可能在针对特定目标人群的极其复杂攻击中被利用」。
第二天,美国网络安全机构 CISA 把它列入已知被在野利用的漏洞目录,要求联邦机构 10 月 2 日前完成修复(CISA 公告)。10 月 1 日,安全研究者公开了第一个概念验证代码——一份内嵌特制字体的 PDF,能在未打补丁的设备上直接触发崩溃(Security Affairs)。
为什么一个 PDF 就够了
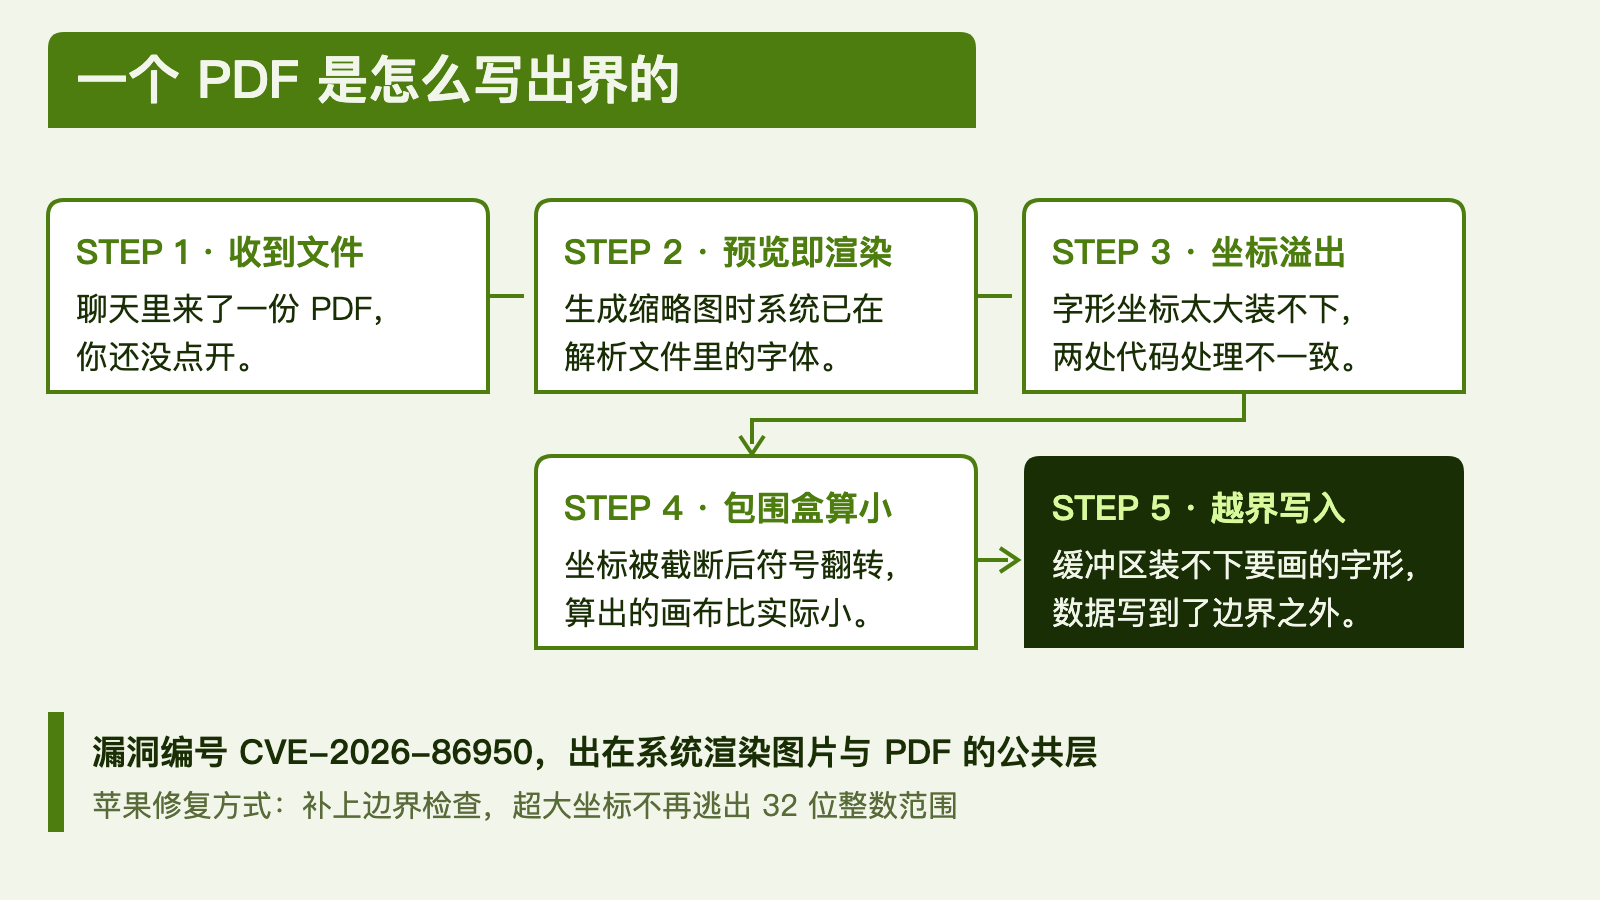
CoreGraphics 是苹果系统里负责「画东西」的那一层:图片、PDF、字体、缩略图都归它管。邮件列表显示附件图标、聊天工具生成文件预览,背后都是它在解析文件。漏洞不在你装的某个 App 里,而在系统看一眼文件的必经之路上。
安全研究团队 Calif 对补丁做了二进制对比,找到了病灶(CosmicBytez Labs 的分析):渲染字体时,系统把字形坐标换算成定点数,相当于把每个像素再切成 4096×4096 的小格。两处代码对「数字大到装不下 32 位整数」的处理不一致——一处取上限封顶,一处直接截断。截断让包围盒被算小,按小盒子分配的缓冲区装不下实际要画的字形,数据就写到了边界之外。
定向攻击,不是大规模爆发
苹果的措辞需要精确理解:「特定目标人群」通常指向间谍软件级别的对手,受害的是被点名的人,不是波及所有人的蠕虫。苹果没有披露多少人被攻击、是否得手、何时开始。漏洞由 Meta 产品安全团队上报——去年 WhatsApp 披露过自家漏洞与苹果 ImageIO 零日组合用于零点击攻击的前科,而这次研究者在 WhatsApp 新版本里发现了专门拦截可疑 PDF 字体的检查逻辑,推测投递路径与聊天附件有关,苹果未予确认。
也要说清楚:公开的概念验证只能让设备崩溃,不包含代码执行,离可用的攻击工具还有距离。但补丁和细节都已公开,会有更多攻击者顺着同一条路研究这个洞——没更新的人,等于把门留在原地。
现在要做的三步
- 查版本号:iPhone 和 iPad 到「设置 → 通用 → 软件更新」,iOS 需在 26.7.1 或以上;Mac 到「系统设置 → 通用 → 软件更新」,Tahoe 需 26.7.1、Sequoia 需 15.8.1(macOS Sequoia 15.8.1 公告)。已经升到 iOS 27 的设备不在受影响范围。
- 更新前先备份,插上电源、连好 Wi-Fi;老机型如果更新卡住,用电脑走数据线装。
- 自认处于高风险环境(记者、活动人士、涉密岗位),可以在「设置 → 隐私与安全性」里打开锁定模式,直接收窄这类文件渲染的攻击面。
苹果对旧分支单独出安全更新的做法,说明受影响的装机量不小;这种「只修一个洞」的更新装起来也快,几分钟的事。最贵的漏洞,往往不在你点开的链接里,而在系统替你打开的文件里。
你自己更依赖哪道防线?收到文件先看发件人、可疑的直接不点,是眼力派;自动更新全开、其余交给系统,是省心派;做敏感内容的直接开锁定模式,是硬核派。你站哪派?
先这样,回头见。点个「赞」让我知道你来过,还没关注的话顺手点一个。