iCloud 日历成了木马的遥控器:MacSync 把命令写进日程,全程没碰苹果一个漏洞
先说这次最反常识的一点:木马进你的 Mac,可以不碰苹果的任何一个漏洞。
卡巴斯基 9 月拆了一条新的感染链(Securelist 报告,经 Enigma Global 转载):一个叫 MacSync 的窃密木马,把攻击命令写进了一份公开的 iCloud 日历,让中毒的电脑自己去"读日程"。日历挂在苹果正经的服务器上,流量、证书、域名全都合法——安全软件看一眼,放行。
命令是怎么写进日历的
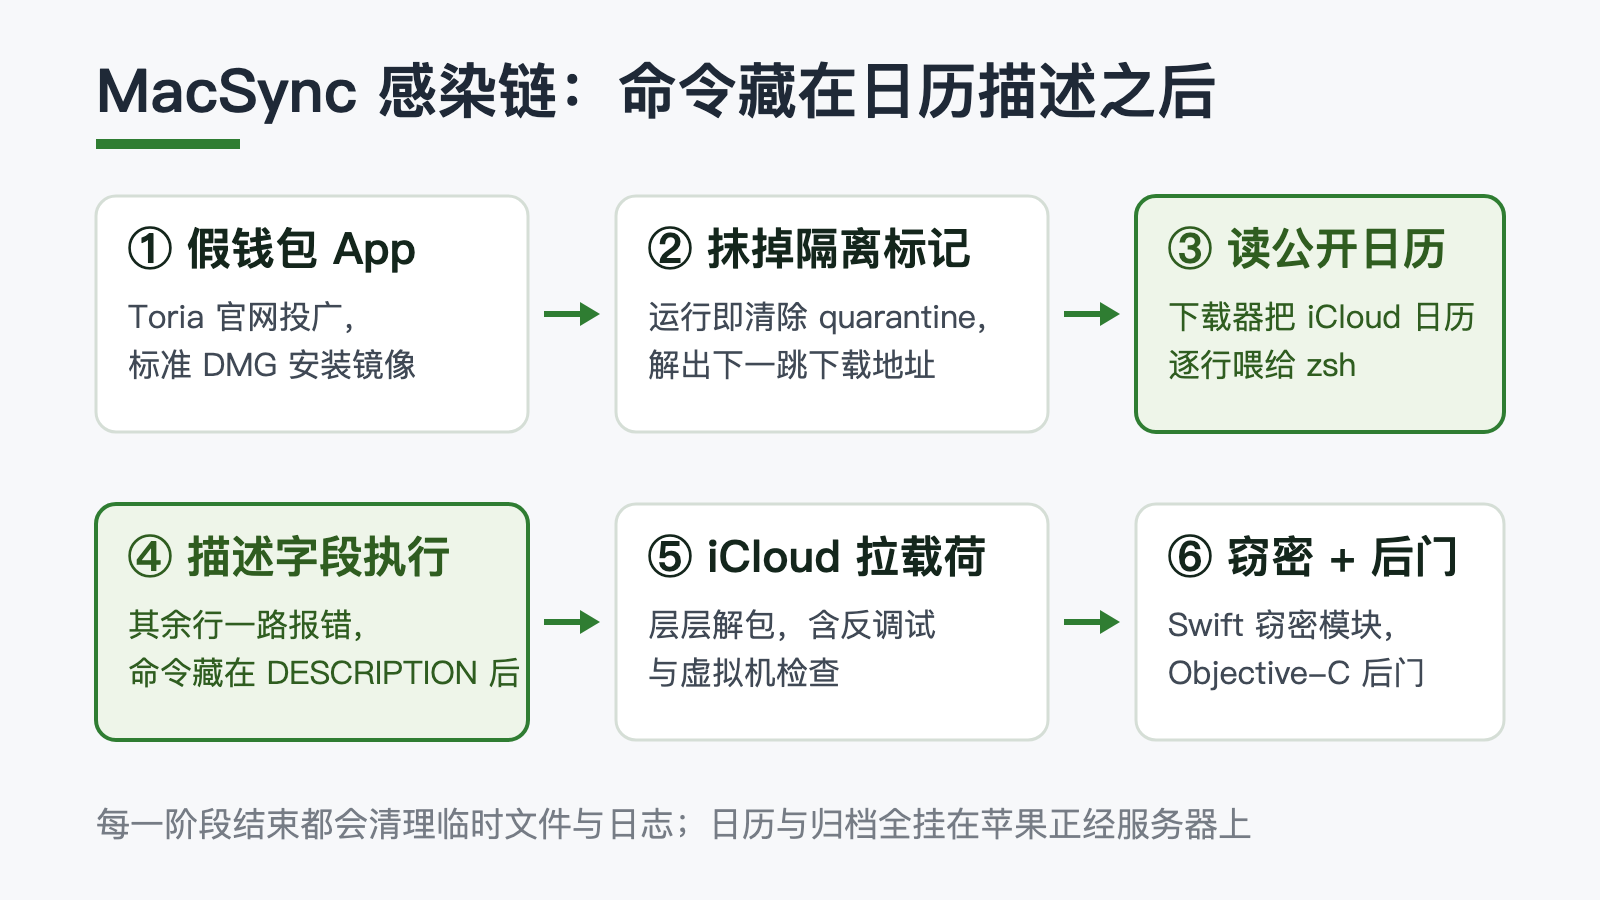
链条从一个假 App 开始。这批样本伪装成一个叫 Toria 的加密钱包,攻击者给它做了专门的官网,还在 X 和 Telegram 上投了推广(同一份报告)。你下载到的是标准的 DMG 安装镜像——从双击那一刻起,后面每一步都不需要你再犯任何错。
安装器做的第一件事,是抹掉自己身上的隔离标记,然后从文件里解出下一阶段的下载地址。大多数样本指向攻击者自己的服务器;至少有一个样本,指向了一份公开的 iCloud 日历。
下载器把这份日历的内容一行一行喂给 macOS 的 zsh 终端。日历文本绝大部分是不合法的命令,zsh 一路报错——直到读到写在日程描述字段之后的几行。那才是真正的命令:它们从 iCloud 再拉一个压缩包,一层层解开,最后装上两个模块。
中招之后会发生什么
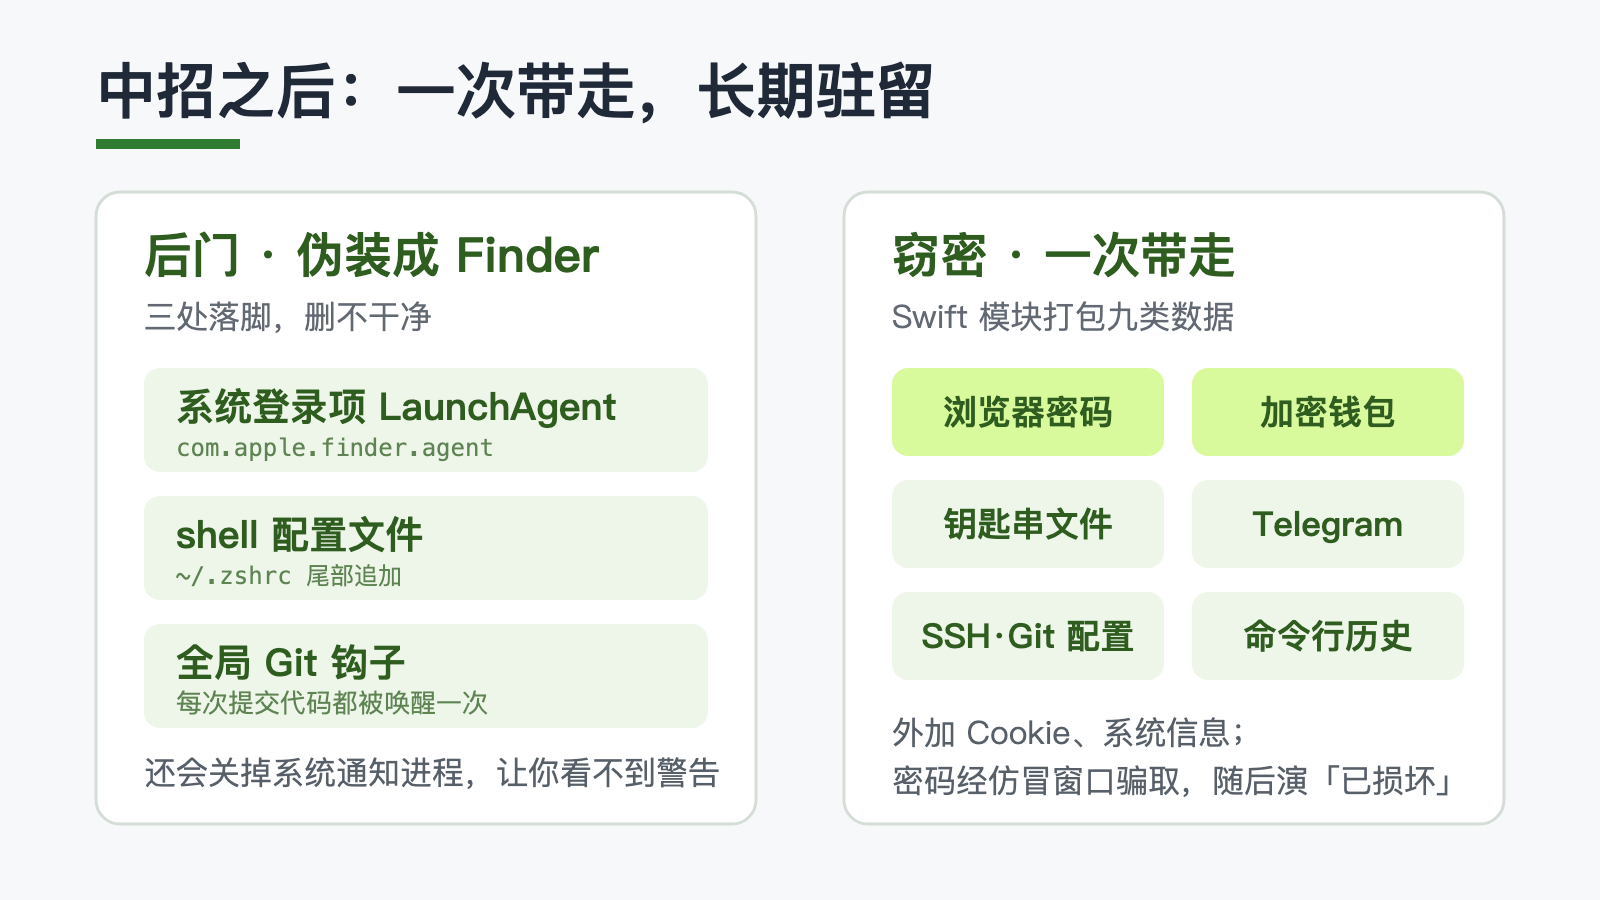
第一个模块负责偷。浏览器历史、Cookie、保存的登录密码、加密钱包、Telegram 记录、钥匙串文件、SSH 和 Git 配置、命令行历史,一次打包带走。要管理员密码时,它弹一个仿冒窗口;你输完密码,它再演一出「应用已损坏」的假提示,让你以为只是安装失败,转身就忘了。
第二个模块是后门,伪装成 Finder——你每天点开的那个访达。它靠三处落脚活下去:系统登录项、shell 配置文件、全局 Git 钩子,还会顺手关掉 macOS 的通知进程,让你看不到「新增登录项」的警告。最阴的是 Git 钩子:你每次提交代码,它都会被唤醒一次。
为什么偏要用日历
因为防御体系信任它。安全软件看到「这流量通向苹果的服务器」,判断是合法,放行。攻击者没有攻破任何东西,只是把你对苹果的信任当成了跳板:服务器不用租,域名不用买,内容随时能改——苹果哪天下架这份日历,换个链接就是。
木马没找苹果的漏洞,找的是「大厂的东西默认可信」这条规则。
我们能做的
- 不在官方渠道之外装 DMG:这批样本全部从「新钱包」「破解版」的诱导开始
- 不在来历不明的弹窗里输管理员密码;输完立刻弹「应用已损坏」,就是经典信号
- 真怀疑中招,查三处:系统设置里的登录项、用户目录下 shell 配置文件的尾部、全局 Git 钩子
这类手法不会停在 Mac 上。任何「大厂域名默认放行」的防御逻辑,都可以被这样借用——信任链上的每一环,都值得多看一眼。
说说你的习惯:装新软件,你走官方应用商店(A)、官网下载安装包(B),还是网上找的「破解版」(C)?
这篇就到这,有用的话点个「赞」,新朋友关注一下不迷路。